Qui protège vos données en France ? CNIL, DGCCRF et tribunaux
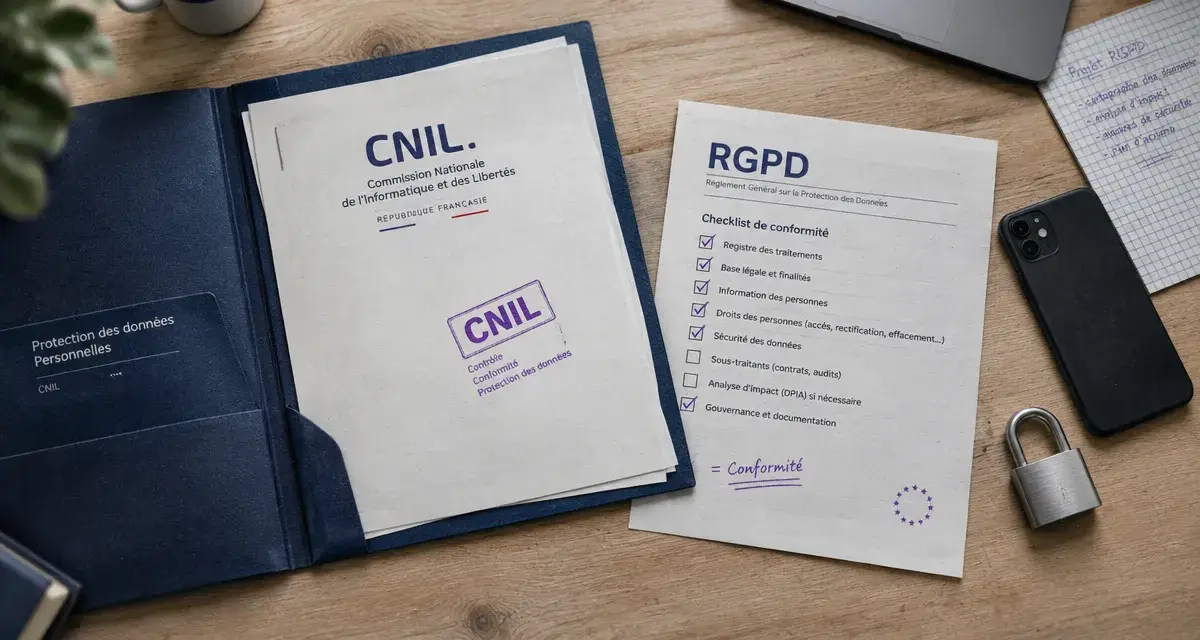
En France, la CNIL est l’autorité de référence pour la protection des données personnelles. Elle n’est toutefois pas la seule à intervenir. Selon le problème rencontré, l’organisme qui détient les données, son délégué à la protection des données, la DGCCRF, le juge ou le Conseil d’État peuvent aussi jouer un rôle. Cette répartition permet de choisir le bon interlocuteur et d’agir sans perdre de temps.
La CNIL, l’autorité française de contrôle des données personnelles
La Commission nationale de l’informatique et des libertés, ou CNIL, est une autorité administrative indépendante créée par la loi Informatique et Libertés du 6 janvier 1978. Elle n’est placée ni sous l’autorité du gouvernement ni sous celle des entreprises qu’elle contrôle. Sa mission est de veiller à ce que l’utilisation des données personnelles respecte les libertés individuelles et la vie privée.
Une donnée personnelle est une information qui permet d’identifier une personne, directement ou indirectement. Il peut s’agir d’un nom, d’une adresse e-mail, d’un numéro de téléphone, d’un identifiant en ligne, d’une photographie, de données de localisation ou de données de santé. Le traitement désigne de nombreuses opérations, comme la collecte, la conservation, l’organisation, la modification, la consultation ou la transmission de ces informations.
Ce que la CNIL peut faire concrètement
La CNIL informe les particuliers sur leurs droits et accompagne les organisations dans leur mise en conformité. Elle peut contrôler un site, une entreprise, une administration ou une association lorsqu’elle soupçonne un manquement au RGPD ou à la loi Informatique et Libertés. En cas d’irrégularité, elle peut demander une mise en conformité, adresser une mise en demeure et, lorsque les conditions sont réunies, prononcer une sanction.
La CNIL ne gère pas les données à la place des entreprises. Elle vérifie que les responsables de traitement prennent des mesures adaptées : base légale de la collecte, information claire, durée de conservation limitée, sécurité des fichiers et respect des demandes des personnes concernées.
RGPD et loi Informatique et Libertés, le cadre appliqué par la CNIL
Le RGPD, ou Règlement général sur la protection des données, fixe des règles communes dans l’Union européenne. Il encadre les traitements réalisés par les entreprises, les administrations et les autres organismes. La loi Informatique et Libertés complète ce cadre dans l’ordre juridique français. La CNIL contrôle donc, en France, le respect de ces deux textes.
Les droits que chacun peut exercer
Le droit donne à chacun des moyens d’agir sur les informations qui le concernent. Vous pouvez demander l’accès à vos données, leur rectification si elles sont inexactes, leur effacement dans certaines situations ou la limitation de leur utilisation. Vous pouvez aussi vous opposer à certains traitements, notamment à la prospection commerciale. Le droit à la portabilité permet, dans certains cas, de récupérer les données que vous avez fournies à un service pour les transmettre à un autre.
Ces droits doivent d’abord être exercés auprès de l’organisme concerné : banque, employeur, réseau social, boutique en ligne, mairie ou plateforme numérique. Cette étape compte, car l’organisme est le premier responsable de la façon dont il collecte et utilise les données. Il doit pouvoir traiter la demande ou l’orienter vers son délégué à la protection des données, lorsqu’il en a désigné un.
Une protection organisée en plusieurs niveaux
La protection des données repose sur plusieurs garanties successives. L’organisme doit d’abord limiter les données demandées, encadrer les accès, sécuriser les informations sensibles et fixer une durée de conservation. Des contrôles internes peuvent ensuite être menés, souvent avec l’aide d’un DPO. La CNIL intervient si nécessaire, puis le juge peut être saisi lorsqu’une décision de justice ou une réparation est recherchée.
Cette organisation explique pourquoi une réclamation commence généralement auprès de l’organisme. C’est souvent à ce stade qu’une rectification, une suppression ou une réponse peut être obtenue le plus rapidement.
CNIL, DGCCRF, tribunaux : qui contacter selon la situation ?
Une autorité de contrôle, une administration chargée de la protection des consommateurs et une juridiction n’ont pas le même rôle. Elles ne poursuivent pas le même objectif et ne proposent pas les mêmes solutions.
| Interlocuteur | Rôle principal | Quand le solliciter |
|---|---|---|
| CNIL | Contrôler le respect du RGPD et de la loi Informatique et Libertés | Refus ou absence de réponse à une demande de droits, utilisation abusive de données, cookies, vidéosurveillance, fuite ou traitement non conforme |
| DPO ou service compétent de l’organisme | Traiter les demandes et organiser la conformité interne | En premier recours, pour demander l’accès, la rectification, l’effacement ou l’opposition |
| DGCCRF | Protéger les consommateurs et contrôler les pratiques commerciales | Pratique commerciale trompeuse ou problème lié à une relation de consommation, y compris lorsque les données sont concernées |
| Tribunal judiciaire | Faire cesser un préjudice et accorder éventuellement une réparation | Litige nécessitant une décision de justice ou une indemnisation |
| Conseil d’État | Contrôler la légalité de décisions administratives | Contestation relevant du contentieux administratif, notamment de certaines décisions de la CNIL |
La DGCCRF peut intervenir lorsqu’une entreprise adopte une pratique déloyale envers les consommateurs. Elle ne remplace pas la CNIL pour le contrôle du RGPD, mais leurs domaines peuvent se croiser. Les tribunaux judiciaires peuvent examiner un préjudice et accorder une réparation. Le Conseil d’État n’est pas une autorité de plainte de premier niveau : il intervient dans le contrôle juridictionnel de l’action administrative.
Réclamation, violation de données et action en justice : le bon parcours
Commencer par une demande écrite à l’organisme
En cas de problème, conservez les éléments utiles : copie de votre demande, réponse reçue, captures d’écran, dates, conditions d’utilisation et messages publicitaires. Adressez une demande claire à l’organisme ou à son DPO lorsqu’il en a désigné un. Précisez le droit exercé et les données concernées.
Cette démarche convient notamment si vous voulez accéder à votre dossier, corriger une information, arrêter des sollicitations commerciales ou demander la suppression d’un compte. Une demande précise permet aussi de conserver une trace de vos échanges si vous devez ensuite saisir la CNIL ou un tribunal.
Si la réponse est absente, incomplète ou insatisfaisante, vous pouvez déposer une réclamation auprès de la CNIL. Celle-ci examine la situation au regard des règles applicables et de ses priorités de contrôle. Une réclamation ne conduit pas automatiquement à une indemnisation : elle vise d’abord à faire respecter les règles relatives aux données personnelles.
Ne pas confondre plainte individuelle et notification de violation
Une violation de données personnelles est un incident de sécurité qui entraîne la destruction, la perte, l’altération, la divulgation non autorisée ou l’accès non autorisé à des données. L’organisme responsable du traitement doit évaluer l’incident. Lorsque la violation est susceptible de présenter un risque pour les droits et libertés des personnes, il doit la notifier à la CNIL dans les 72 heures après en avoir pris connaissance. Si le risque est élevé, les personnes concernées doivent aussi être informées.
La notification à la CNIL relève donc de l’organisme, et non de la personne victime de l’incident. Pour cette dernière, signaler le problème à l’entreprise est souvent le premier réflexe. Si l’incident révèle une mauvaise gestion persistante, une absence de réponse ou un dommage personnel, une réclamation auprès de la CNIL et une action devant le tribunal peuvent être engagées de manière complémentaire.
La responsabilité première appartient aux organismes qui utilisent les données
La présence d’une autorité de contrôle ne décharge pas les organisations de leurs obligations. L’entreprise, l’administration ou l’association qui détermine pourquoi et comment les données sont utilisées est le responsable de traitement. Elle doit pouvoir démontrer que ses pratiques sont conformes, encadrer ses sous-traitants et protéger les informations confiées par les usagers, les clients, les salariés ou les administrés.
Le délégué à la protection des données, souvent appelé DPO, peut conseiller l’organisme, suivre sa conformité et servir de point de contact pour les personnes concernées comme pour la CNIL. Il n’est pas une autorité extérieure et ne tranche pas les litiges à la place du juge. Son intervention peut toutefois débloquer une demande mal orientée ou aider à repérer rapidement un risque de sécurité.
Lorsqu’un traitement concerne plusieurs pays de l’Union européenne, les autorités nationales coopèrent au sein du Comité européen de la protection des données. Pour un particulier en France, la CNIL reste le point d’entrée naturel. Le parcours est généralement simple : solliciter d’abord l’organisme, saisir la CNIL si les droits ne sont pas respectés, puis envisager une voie judiciaire pour faire cesser une atteinte ou obtenir réparation d’un dommage.

- Qui protège vos données en France ? CNIL, DGCCRF et tribunaux - 20 octobre 2026
- Comptable pour micro-entreprise : rester autonome ou sécuriser la gestion ? - 19 octobre 2026
- Le RSA reste compatible avec la micro-entreprise, sous conditions de ressources - 17 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Indemnité d’éviction bail commercial : 2 ans pour agir, fonds de commerce et frais à chiffrer
 Statuts de la société : les clauses à verrouiller avant signature et immatriculation
 Le déplafonnement du loyer commercial dépend de la valeur locative et de conditions précises
 Pas-de-porte en bail commercial : enjeux juridiques, fiscaux et points de vigilance