La protection des données repose sur 6 principes et une méthode concrète
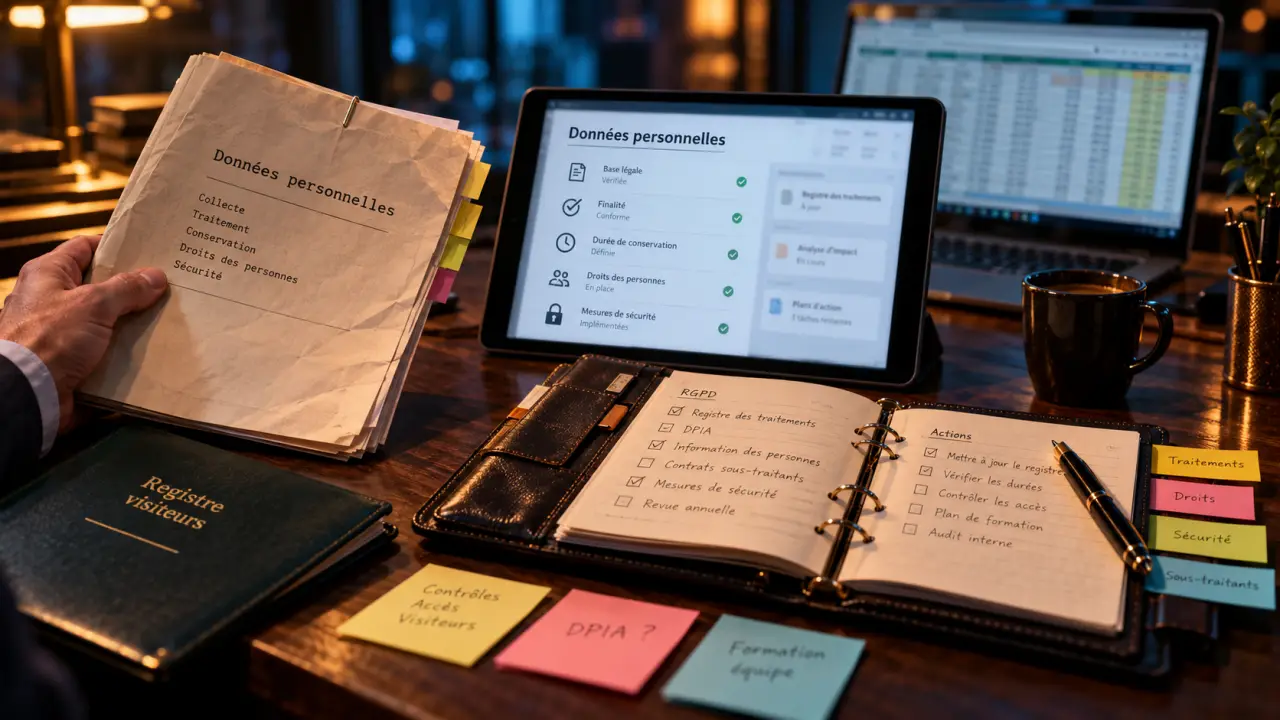
La protection des données personnelles concerne toute organisation qui gère des informations sur des clients, des salariés, des prospects, des adhérents ou des utilisateurs. Elle ne se limite pas aux outils informatiques : un fichier papier, une liste de contacts ou des images de vidéosurveillance peuvent aussi relever du RGPD. L’objectif consiste à collecter uniquement les informations utiles, à expliquer leur usage et à les sécuriser pendant toute leur durée de vie.
Reconnaître une donnée personnelle et un traitement
Une donnée à caractère personnel est toute information se rapportant à une personne physique identifiée ou identifiable. L’identification peut être directe, avec un nom, une adresse e-mail nominative ou un numéro de téléphone. Elle peut aussi être indirecte, lorsque plusieurs éléments permettent de retrouver une personne : identifiant client, adresse IP, photographie, donnée de localisation ou combinaison d’informations professionnelles.
Une information accessible publiquement ne perd pas pour autant son caractère personnel. Une adresse e-mail affichée sur un site reste une donnée personnelle si elle permet d’identifier son titulaire. À l’inverse, les informations relatives à une personne morale, comme le numéro d’immatriculation d’une société, ne sont pas par nature des données personnelles. Elles peuvent toutefois le devenir si elles révèlent l’identité d’un entrepreneur individuel.
Du fichier Excel au dossier papier : ce qui constitue un traitement
Un traitement de données personnelles désigne presque toute opération réalisée sur ces informations : collecte, enregistrement, classement, consultation, modification, transmission, archivage ou effacement. Une base clients dans un logiciel, un formulaire de recrutement, des données issues de cookies, un registre des visiteurs ou des CV rangés dans une armoire sont donc concernés.
Il faut distinguer l’anonymisation de la pseudonymisation. Une donnée anonymisée ne permet plus d’identifier une personne, même par recoupement raisonnable. Elle sort alors du champ des données personnelles. Une donnée pseudonymisée remplace l’identité par un code, mais peut être réattribuée à une personne grâce à une clé. Elle reste donc soumise au RGPD.
La conformité suit une logique simple : une donnée collectée sans finalité claire entraîne souvent une conservation sans échéance, puis des accès trop larges, avant de compliquer une demande d’effacement ou un incident de sécurité. À l’inverse, définir pourquoi l’information est nécessaire permet de déterminer les catégories de données, les personnes habilitées, la durée de conservation et les conditions de suppression. Cette démarche évite de traiter la sécurité comme une correction tardive.
Appliquer les 6 principes du RGPD au quotidien
Entré en application le 25 mai 2018, le règlement général sur la protection des données encadre les organisations établies dans l’Union européenne, ainsi que celles qui ciblent des personnes situées dans l’Union. Il repose sur six principes qui doivent guider chaque traitement, dès sa conception.
| Principe | Application concrète |
|---|---|
| Licéité, loyauté et transparence | Disposer d’une base légale et expliquer clairement l’usage des données. |
| Finalité déterminée | Définir un objectif précis, par exemple gérer une commande ou répondre à une candidature. |
| Minimisation | Ne demander que les informations nécessaires à l’objectif annoncé. |
| Exactitude | Prévoir la correction ou la mise à jour des informations inexactes. |
| Limitation de la conservation | Fixer une durée, puis supprimer ou archiver selon les règles applicables. |
| Intégrité et confidentialité | Protéger les données contre la perte, l’accès non autorisé et la divulgation. |
Choisir une base légale avant de collecter
La collecte ne repose pas systématiquement sur le consentement. Selon la situation, la base légale peut être l’exécution d’un contrat, le respect d’une obligation légale, le consentement ou une autre base prévue par le RGPD. Le point essentiel consiste à identifier la base appropriée avant le déploiement d’un formulaire, d’une campagne de prospection ou d’un outil de suivi.
Les données sensibles appellent une vigilance renforcée. Elles couvrent notamment les informations relatives à la santé, aux opinions politiques, aux convictions religieuses ou à l’origine raciale ou ethnique. Leur traitement est encadré et n’est possible que dans des conditions particulières ou au titre d’exceptions prévues.
Savoir qui décide, qui exécute et quels droits respecter
Le responsable du traitement détermine les finalités et les moyens essentiels du traitement. Une entreprise qui gère les données de ses clients pour réaliser ses prestations assume généralement ce rôle. Le sous-traitant, quant à lui, traite les données pour le compte de ce responsable : hébergeur, éditeur de logiciel, prestataire de paie ou agence marketing, selon les cas.
Le responsable du traitement ne se décharge pas de ses obligations en externalisant une activité. Il doit encadrer ses prestataires, vérifier leurs garanties de sécurité et définir les conditions du traitement dans une relation contractuelle adaptée. Certaines organisations doivent également désigner un délégué à la protection des données, ou DPO, chargé d’informer, de conseiller et de suivre la conformité.
Les droits des personnes ne doivent pas rester théoriques
Les personnes concernées disposent notamment de droits d’accès, de rectification, d’effacement, d’opposition et de portabilité. Elles peuvent aussi demander une limitation du traitement dans certaines situations. Une organisation doit donc identifier un canal de contact, vérifier l’identité du demandeur lorsque cela est nécessaire et organiser une réponse cohérente avec les données réellement détenues.
Une politique de confidentialité claire est utile, mais elle ne suffit pas. Les équipes qui reçoivent les demandes, comme l’accueil, les RH, le service client ou le marketing, doivent savoir à qui les transmettre. Sans procédure interne, le droit existe sur le papier, mais devient difficile à exercer en pratique.
Mettre en place une conformité proportionnée à son activité
La mise en conformité ne consiste pas à accumuler des documents juridiques. Elle consiste à démontrer, de manière organisée, que l’organisation maîtrise ses traitements. Cette responsabilisation, souvent appelée accountability, passe par des choix concrets et traçables.
- Cartographier les traitements : recenser les données gérées, leur origine, leur finalité, les personnes ayant accès et les destinataires.
- Tenir le registre des traitements : il sert de tableau de bord pour visualiser les risques, les durées de conservation et les sous-traitants.
- Revoir les formulaires et les outils : supprimer les champs superflus, informer les personnes et paramétrer des accès limités.
- Définir des règles de cycle de vie : conserver, archiver ou supprimer les données selon un calendrier justifié.
- Évaluer les traitements à risque : une analyse d’impact relative à la protection des données peut être nécessaire lorsque les risques pour les personnes sont élevés.
La protection des données dès la conception, ou privacy by design, évite de corriger un outil après son lancement. Avant d’adopter un logiciel de recrutement, une solution de gestion de la relation client ou un dispositif de vidéosurveillance, il est préférable d’examiner les données demandées, les réglages par défaut, les flux vers les prestataires et les possibilités de suppression.
Sécuriser, réagir aux incidents et mesurer le risque
La sécurité des données repose sur des mesures techniques et organisationnelles adaptées aux risques. Des mots de passe robustes, une authentification renforcée lorsque cela est possible, des droits d’accès limités, des sauvegardes, des mises à jour, un antivirus et l’usage du HTTPS constituent des bases utiles. La formation des collaborateurs compte aussi : une erreur d’envoi, un mot de passe partagé ou un faux e-mail peut compromettre un dispositif pourtant bien équipé.
En cas de perte, de vol, d’accès non autorisé ou de divulgation, l’organisation doit qualifier l’incident, limiter ses effets, conserver les éléments utiles et évaluer les conséquences pour les personnes. Une procédure écrite permet d’éviter l’improvisation : qui alerte, qui analyse, quels accès sont suspendus et comment les faits sont documentés.
Les manquements les plus graves peuvent entraîner des sanctions allant jusqu’à 4 % du chiffre d’affaires annuel mondial ou 20 millions d’euros. Au-delà du risque financier, une mauvaise gestion des données fragilise la relation de confiance avec les clients, les salariés et les partenaires. Pour structurer une démarche, les guides de la CNIL, le guide de l’EDPB destiné aux PME, l’Atelier RGPD composé de 6 modules, l’autodiagnostic EvalRGPD et les Activateurs France Num constituent des points d’appui utiles.

- La protection des données repose sur 6 principes et une méthode concrète - 21 octobre 2026
- Qui protège vos données en France ? CNIL, DGCCRF et tribunaux - 20 octobre 2026
- Comptable pour micro-entreprise : rester autonome ou sécuriser la gestion ? - 19 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Drag along vs tag along : sortie forcée ou droit de suite, quelle clause protège vraiment ?
 Simulateur de statut juridique : comparer revenus nets, protection sociale et fiscalité
 Révision triennale du bail commercial : enjeux, procédure et recours
 Loi Pinel et bail commercial : durée de 9 ans, loyers encadrés et clauses à éviter